La compañía internacional de software de ciberseguridad, ESET, ofreció este jueves a los periodistas de tecnología un análisis del panorama actual de las ciberamenazas a individuos y empresas y cómo ha optimizado sus soluciones de antivirus, antimalware, y antiphishing, entre otras, para la protección de los sistemas de sus clientes.
Después de las palabras de bienvenida de Michele Flammia, Gerente General de Logintel / Eset Venezuela, correspondió a Aníbal Vera, Cybersecurity Engineer Manager, abordar el tema de la automatización del SOC y la contención de ataques de IA.
Vera comenzó describiendo cómo reaccionó un SOC (siglas en inglés de Security Operations Center, o Centro de Operaciones de Seguridad) ante un ataque que se inició con la instalación de una aplicación de backup de Whatsapp por parte de un usuario.
Un invitado indeseado
Dicha aplicación estaba «limpia», sin malware, por lo cual no generó ninguna alerta por parte del antivirus. Sin embargo, elementos no detectados dentro del instalador de la aplicación descargaron posteriormente un segundo archivo malicioso, que logró robar las credenciales de los usuarios autorizados.
El Centro de Operaciones de Seguridad contaba con un alto nivel de protección, y con este ataque funcionaron los diferentes niveles de detección y respuesta, como el EDR (Endpoint Detection and Response) y el más avanzado XDR (Extended Detection and Response).
Mientras que el EDR se enfoca exclusivamente en la seguridad de los puntos de conexión o dispositivos finales (como computadoras, laptops, servidores y dispositivos móviles), el XDR amplía el alcance de la protección y correlaciona datos de múltiples capas de la infraestructura, explicó Vera.
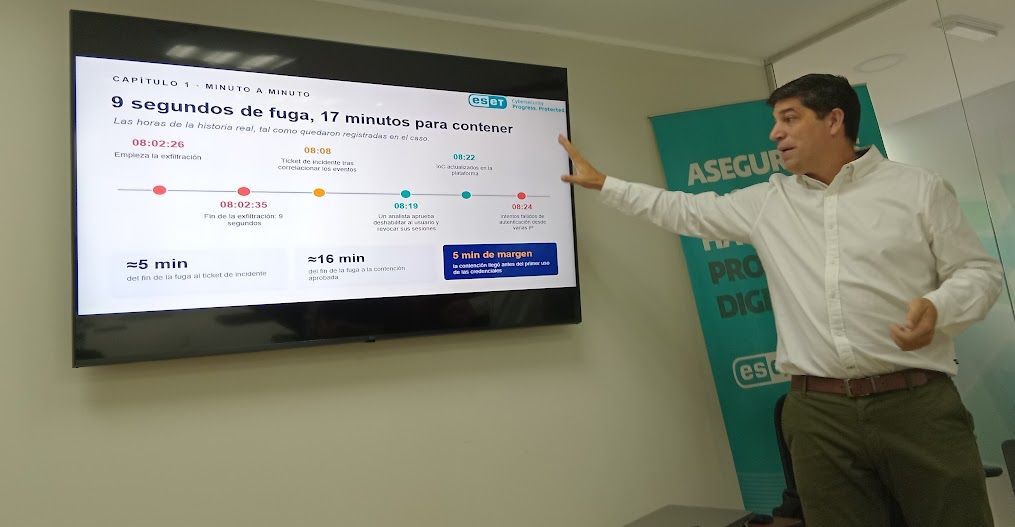
La primera alerta crítica se produce, relata Vera, porque el mencionado EDR detecta «una conexión al C2», que en la jerga de los analistas de seguridad significa que un dispositivo de la red infectado había logrado comunicarse con éxito con el servidor de comando y control (C2) del atacante. Este es un evento de gravedad crítica (Severidad Alta o Crítica) que requiere contención inmediata.
A pesar de que había ocurrido una exfiltración o filtración de datos a un ente externo –el servidor del atacante– la contención fue exitosa. Se aisló el dispositivo intervenido y se cambiaron las credenciales antes de que los atacantes pudieran hacer uso de éstas. Desde que comienza la exfiltración hasta la generación del ticket del incidente transcurrieron unos cinco minutos, y se precisaron 16 minutos para que un analista aprobara la deshabilitación del usuario atacante y la revocación de sus sesiones.
Un punto clave del incidente, señaló el especialista, fue la intervención humana, pues a pesar de que la IA fue muy valiosa para el análisis, la interacción de un experto con ésta es totalmente necesaria para descartar falsos positivos o para ratificar –como ocurrió en este caso– que había que realizar la contención. Después de solucionada la amenaza, y durante un período de 5 minutos, se recibieron de diferentes IP varios intentos fallidos de autenticación, lo cual confirmaba el éxito de la contención.
ChatGPT no marca el inicio de la IA
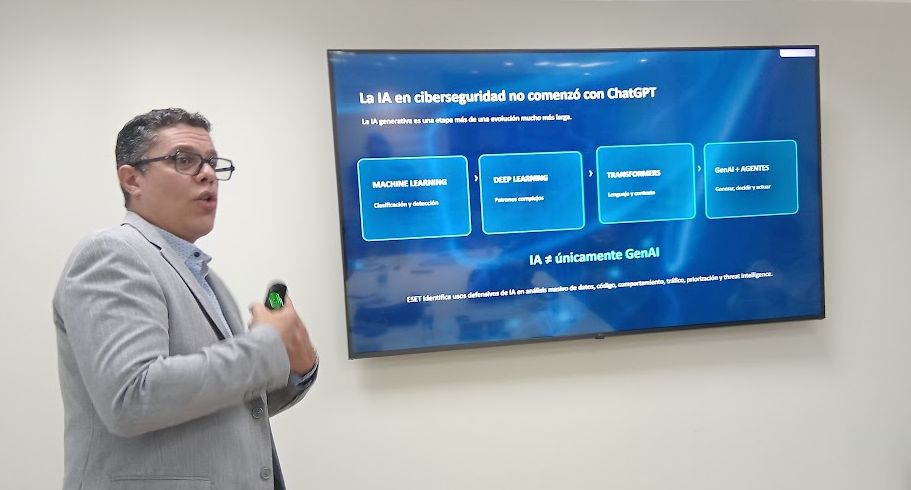
A continuación, el Gerente de Soporte y Capacitación de ESET Venezuela, Carlos López, habló sobre la ciberseguridad en la época de la inteligencia artificial. El ejecutivo destacó que esta popular herramienta no se circunscribe solamente a la IA generativa, y que su historia no comienza con ChatGPT, que fue uno de los primeros puntos de contacto con la IA para la mayoría de las personas.
«La IA Generativa es una etapa de una evolución mucho más larga, que incluye al denominado Machine Learning, el Deep Learning, y a los denominados Transformers», señaló el ejecutivo. En el contexto de la inteligencia artificial, los Transformers son un tipo de arquitectura de red neuronal, diseñado para procesar secuencias de datos (como texto) de forma simultánea.
De este modo se puede diferenciar una palabra de acuerdo a contextos diferentes. En las oraciones «Voy al banco a retirar dinero» y «Me senté en un banco del parque», los Transformers asignan el significado correcto a la palabra «banco» en los dos casos.
Sin los Transformers, la etapa actual de la IA (la IA generativa y los agentes) no existiría. Al poder procesar miles de millones de páginas de texto de forma eficiente, permitieron la creación de los LLMs (Grandes Modelos de Lenguaje). De hecho, resalta el ejecutivo, la «T» de GPT significa precisamente Transformer (Generative Pre-trained Transformer).
El especialista destaca que ESET comenzó a integrar de manera temprana la IA en sus productos, pues en 2023 lanzó al mercado el ESET AI Advisor, que mejora la seguridad con IA generativa, analizando amenazas en tiempo real. Este producto y versiones de IA agéntica se integraron en 2024 a ESET PROTECT, que es una plataforma unificada de gestión de ciberseguridad y XDR (Detección y Respuesta Extendidas) diseñada para empresas, acotó el gerente.
López afirma que si bien la introdución de productos ESET habilitados con inteligencia artificial se ha acelerado en los últimos años , hay una extendida historia del uso de la IA por parte de ESET, durante las etapas iniciales de ésta. Como ejemplo menciona la introducción de redes neuronales en algunas líneas de productos de ESET en 1997,
Luego se gestó ThreatSense, lanzada en 2005, que nació como una evolución y unificación de la heurística avanzada que la empresa venía desarrollando desde el lanzamiento de NOD32 en 1998. ESET, afirma López, combinó en ThreatSense, por primera vez en un solo motor el análisis de código, la emulación en entornos seguros (sandboxing) y las firmas genéricas para ofrecer una detección proactiva contra amenazas desconocidas. Junto con ella, se lanzó el sistema de alerta temprana basado en la nube conocido como ThreatSense.Net, el cual posteriormente evolucionó en 2011 para convertirse en ESET LiveGrid.
La IA, dice Carlos López, aporta valor en cuatro rubros fundamentales: en la detección de patrones, anomalías y comportamiento sospechoso, pero tambien correlaciona y conecta señales que aisladas parecen independientes. La IA también prioriza al reducir el ruido y llevar la atención a lo urgente, mientras que es capaz de entender la amenaza en conjunto, al convertir la telemetría técnica en un contexto útil.
Retos para el sector educativo
Los desafíos de ciberseguridad para el sector educativo fue el tema abordado por José Luis Rangel, Gerente de Comercialización de ESET Venezuela.
Las instituciones educativas son un objetivo atractivo para los atacantes cibernéticos, señala José Luis Rangel, Gerente de Comercialización de ESET Venezuela. «La combinación de poseer repositorios de datos valiosos con defensas limitadas hace del sector educativo un blanco ideal», acota.
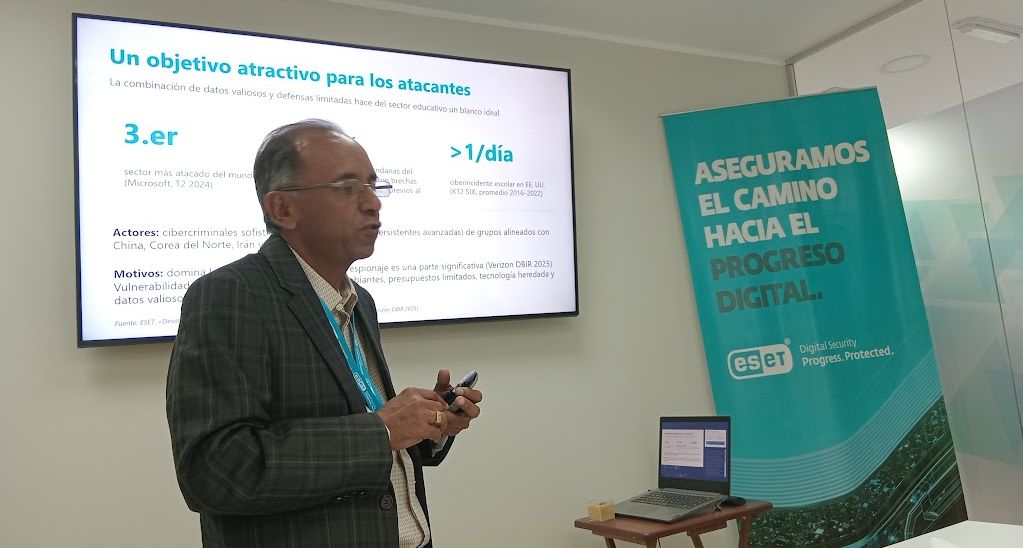
Afirma Rangel que el educativo es el tercer sector más atacado en el mundo, citando un estudio de Microsoft de 2024. «En los 12 meses previos al estudio, el 71% de las escuelas secundarias del Reino Unido reportaron brechas de seguridad», señaló el ejecutivo.
Otro indicador de los altos índices de ataques a las instituciones escolares proviene de Estados Unidos. Rangel afirma que en el período 2016-2022 se registró un promedio de más de un incidente diario de ciberseguridad en las escuelas de ese país.
Entre los atacantes, el expositor destaca los perfiles de cibercriminales sofisticados y amenazas persistentes avanzadas de grupos alineados con China, Corea del Norte, Irán y Rusia.
«En cuanto a los motivos, domina la ganancia financiera, pero el espionaje es una parte significativa, de acuerdo a diversos estudios», asevera el especialista.
Las cinco principales amenazas al sector educativo
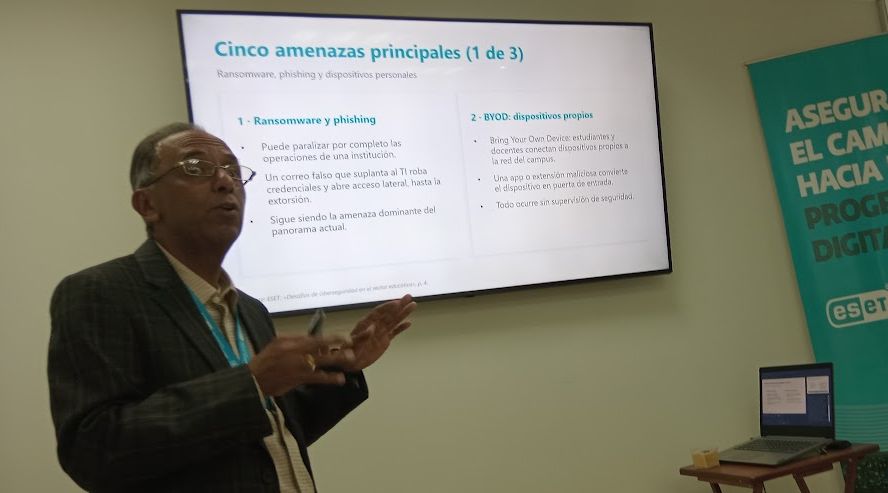
Rangel caracterizó las cinco amenazas principales para las instituciones educativas. El ramsomware y phishing está encabezando esta lista, ya que puede paralizar por completo las operaciones de una institución.
En segundo lugar están los dispositivos propios de alumnos y docentes, cuyo acceso es permitido bajo la política de Traiga su propio dispositivo o Bring Your Own Device (BYOD). «Una app o extensión maliciosa convierte al dispositivo en una puerta de entrada al malware» dice Rangel, y agrega que esta práctica de incorporar dispositivos externos a la red de la institución ocurre sin ninguna supervisión.
Luego están las vulnerabilidades en la nube, pues como hay una fuerte dependencia del correo electrónico y de plataformas de colaboración como Teams. «Un archivo infectado en una carpeta compartida propaga la infección».
Otro flanco vulnerable, dice Rangel, está en los datos sensibles que puede manejar una institución educativa, tanto personal, de investigación como datos financieros. «Una brecha de seguridad puede activar notificaciones a la institución, auditorías y hasta multas».
Finalmente, los recursos humanos limitados de TI y la escasez de habilidades exponen a la institución. «En distritos escolares pequeños suele haber un solo administrador, a menudo sin información en seguridad, para gestionar cientos de dispositivos», acotó José Luis Rangel.
